Kamis, 13 November 2014

Ratusan Ribu Foto Bugil Pengguna Snapchat Tersebar!


Liputan6.com, Jakarta - Sebelumnya telah muncul ancaman dari hacker yang mengaku menguasai ribuan foto bugil dari database layanan pesan instan Snapchat. Dan kini ancaman tersebut terbukti bukan sekadar omong kosong belaka.

Menurut yang dilansir laman BBC, Selasa (14/10/2014), sekitar 200 ribu konten foto dan video porno milik pengguna Snapchat sudah dibocorkan ke dunia maya. Foto-foto dan video syur milik para pengguna Snapchat itu diyakini dicuri dari aplikasi penyimpanan pihak ketiga rekanan Snapchat yang diketahui bernama Snapsaved.com.


Snapsaved.com difungsikan sebagai situs pihak ketiga yang menyimpan berbagai konten baik teks, foto, dan video yang dikirimkan para pengguna Snapchat. Situs ini bahkan juga memuat detail login pengguna, termasuk username dan password akun.

Dengan menguasai akses ke dalam Snapsaved.com, maka hacker dapat dengan mudah menguasai berbagai konten pribadi milik pengguna yang secara otomatis tersimpan.

Meski belum dapat dipastikan kebenarannya, namun dicurigai bahwa hacker pelaku pencurian foto pribadi milik pengguna Snapchat ini masih sama dengan pelaku pencurian foto bugil ratusan artis Hollywood dari layanan Apple iCloud September kemarin.

Pembobolan sistem keamanan Snapchat ini sebenarnya sudah diketahui sejak beberapa hari lalu. Kabarnya pertama kali muncul dalam percakapan di situs forum 4chan.

Seorang hacker yang mengidentifikasikan dirinya sebagai 'The Snappening' mengaku telah berhasil menyadap jalur perpesanan pengguna Snapchat selama bertahun-tahun, dan menjaring ribuan foto bugil. Mayoritas di antaranya bahkan disebutkan adalah foto bugil pengguna remaja.

Bahkan The Snappening menunjukkan bukti bahwa mereka benar-benar telah memiliki file database sebesar 13 GB berisi foto bugil yang berhasil disadap dari Snapchat.

Jutaan Password Pengguna Dropbox Dicuri Hacker


Liputan6.com, Jakarta - Jutaan username dan password akun pengguna layanan Dropbox dikabarkan telah dibajak hakcer. Kebocoran sistem keamanan ini kabarnya berasal dari aplikasi pihak ketiga rekanan Dropbox yang berhasil diakses oleh para hacker.

Situs The Next Web menjadi pihak pertama yang melaporkan masalah ini. Mereka mengklaim telah menemukan penyebaran username dan password sekitar 400 akun Dropbox di laman forum Pastebin. Kelompok hacker tersebut juga meninggalkan pesan bahwa mereka akan membocorkan lebih banyak lagi jika ada pihak yang berani membayar dengan mata uang digital Bitcoin.

Lebih lanjut dijelaskan, hacker mengaku memiliki sekitar 6,9 juta detail username dan password pengguna layanan Dropbox. Menanggapi hal ini, pihak Dropbox sendiri telah merilis pernyataan resmi sebagai berikut:

"Dropbox tidak diretas. Username dan password yang sayangnya berhasil dicuri oleh hacker didapat dari layanan lain (aplikasi pihak ketiga) yang digunakan para pengguna untuk dapat masuk ke dalam akun Dropbox. Kondisi ini sama dengan yang terjadi pada Snapchat belum lama ini, ketika hacker berhasil mencuri sekitar 100 ribu foto dari aplikasi pihak ketiga. Sama seperti kami, server Snapchat juga tidak diretas, melainkan server layanan pihak ketigalah yang telah diretas."

Dropbox sendiri mengaku telah mengirimkan email kepada para penggunanya untuk sesegera mungkin melakukan reset password. Tindakan ini diharapkan mampu meminimalisir korban pencurian detail login.

Kedua kasus yang menimpa Dropbox dan Snapchat memperlihatkan tren peretasan baru yang dilakukan oleh para hacker. Mereka kini tidak lagi menyasar server utama milik penyelenggara layanan, melainkan menyasar server milik aplikasi pihak ketiga.

Kondisinya menjadi sedikit pelik. Pihak penyelenggara layanan dapat dengan mudah mengatakan bahwa mereka tidak diretas, karena memang tidak.

Namun mereka memungkinkan pihak ketiga untuk membuat aplikasi yang terintegrasi dengan para pengguna. Pengguna lalu akan memanfaatkannya, padahal sistem keamanan aplikasi pihak ketiga ini tidak terjamin, dan penggunaannya di luar tanggung jawab penyelenggara layanan.

Sumber : Liputan 6

Apple Pastikan Server iCloud Aman


Liputan6.com, Jakarta Keamanan iCloud kembali menjadi pemberitaan, menyusul laporan bahwa hacker Tiongkok telah menyerang layanan penyimpanan milik Apple tersebut. Beberapa saat setelah itu, Apple memastikan tidak ada masalah pada server iCloud.

Dilansir Business Insider, Rabu (22/10/2014), Apple dalam keterangannya mengatakan bahwa perusahaan menyadari adanya serangan jaringan terorganisir untuk mendapatkan informasi pengguna. Apple pun memastikan sangat serius mengatasi serangan-serangan tersebut.

"Serangan-serangan itu tidak membahayakan server kami, dan tidak mempengaruhi sign in iCloud di perangkat iOS atau Mac berbasis OS X Yosemite yang menggunakan browser Safari," tulis Apple dalam laman support.

Dalam laman yang sama, Apple memberitahu para pengguna bagaimana mengetahui ketika informasi mereka dicuri oleh pihak lain.

Pada dasarnya, pengguna diingatkan untuk tidak login ketika browser memberitahu tanda invalid atau tidak aman. Apple memperingatkan pengguna iCloud untuk tidak memberikan informasi login sembarangan.

Sebelumnya ramai diberitakan bahwa hacker Tiongkok menggelar serangan ke iCloud, tak lama setelah iPhone 6 mulai dijual. Menurut laporan Reuters, hacker itu menemukan cara mendapatkan informasi login iCloud, yang kemudian digunakan untuk mencoba dan mengakses akun pengguna.

Sumber : Liputan 6

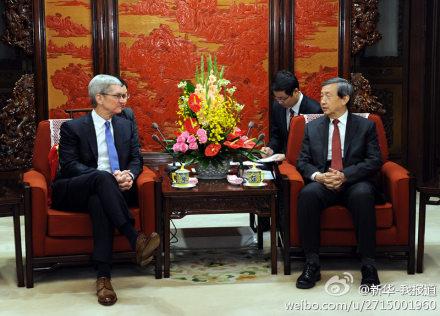
iCloud Diretas Hacker, Tim Cook Datangi Pemerintah Tiongkok


Liputan6.com, Beijing - Beberapa waktu lalu dikabarkan bahwa otoritas Tiongkok tengah melakukan upaya penyusupan ke layanan penyimpanan berbasis awan milik Apple, iCloud. Menurut situs keamanan Greatfire.org, peretasan ini dilakukan sebagai usaha Tiongkok untuk mencuri password dan username pengguna iCloud di Tiongkok.

Mendengar permasalahan ini, CEO Apple Tim Cook dilaporkan langsung mengambil tindakan tegas. Laman Mashable, Kamis (23/10/2014), melansir bahwa Cook telah menggelar pertemuan khusus dengan perwakilan pemerintah Tiongkok untuk membahas kabar peretasan iCloud tersebut.

Wakil Perdana Menteri Tiongkok, Ma Kai, menjadi perwakilan pemerintah yang ditugaskan untuk bersua Cook.


Disebutkan ada dua topik pembahasan serius yang dibicarakan kedua belah pihak. Keduanya meliputi topik perlindungan data pengguna dan kerjasama di sektor pemasaran perangkat. Namun sayang, detail pertemuan antara Cook dan Ma Kai tidak dipublikasikan secara luas.

Sebelumnya situs keamanan Greatfire.org mengabarkan bahwa otoritas Tiongkok meng-hack iCloud agar mereka bisa mendapatkan bocoran pesan, foto mau pun berbagai informasi lain yang disimpan warga negara Tiongkok di layanan iCloud.

Penyusupan itu dilakukan dengan cara membuat sistem 'penyadapan' di antara jalur komunikasi internet pengguna dan server iCloud. Tindakan ini membuat pengguna perangkat buatan Apple percaya telah terkoneksi ke layanan iCloud seperti biasanya meskipun sebenarnya mereka telah dialihkan ke server lain.

Sumber : Liputan 6

`Virus Ebola` juga Jangkiti Komputer


Liputan6.com, Jakarta - Virus Ebola tidak saja membuat panik dunia kesehatan, melainkan juga dunia teknologi. Tentunya bukan virus medis Ebola yang menyerang dunia teknologi, akan tetapi telah muncul sebuah malware baru bernama 'Ebola Virus' yang dikabarkan telah menyerang banyak komputer.

Menurut yang dilaporkan laman The Verge, penyebaran malware Ebola ini melalui email. Banyak pengguna yang menginformasikan bahwa mereka mendapatkan sebuah email yang diklaim dari World Health Organization (WHO). Di dalamnya menawarkan bantuan dan nasihat tentang tata cara menanggulangi virus Ebola.

Namun jangan sekali-sekali berani untuk membuka email tersebut. Jika dibuka, malware akan langsung menyebar di komputer Anda. Bahayanya, jenis malware ini diyakini memungkinkan para hacker untuk mengakses berbagai data pribdai yang ada di komputer Anda. Khususnya data-data yang berhubungan dengan transaksi finansial.

"Sudah lumrah penjahat cyber memanfaatkan peristiwa besar, bencana dan wabah untuk memikat calon korban dan menyebarkan malware mereka,” kata seorang ahli dari lembaga kemanan Spiderlabs Trustwave.

Lebih lanjut pihak Spiderlabs Trustwave menjelaskan, malware Ebola menjadi begitu merepotkan karena keberadaannya tidak terdeteksi oleh software anti virus. Para pengguna diharap waspada dan melakukan tindak pencegahan dengan tidak sembarang membuka email dari pihak asing.

Sumber : Liputan 6

Web Counter

data:label.url#sthash.GLqU6doX.dpuf